В кошельках Ledger нашли шпионские чипы для кражи
По оценкам блокчейн-аналитиков, потери превысили $90 млн. Производитель точную сумму не подтвердил.
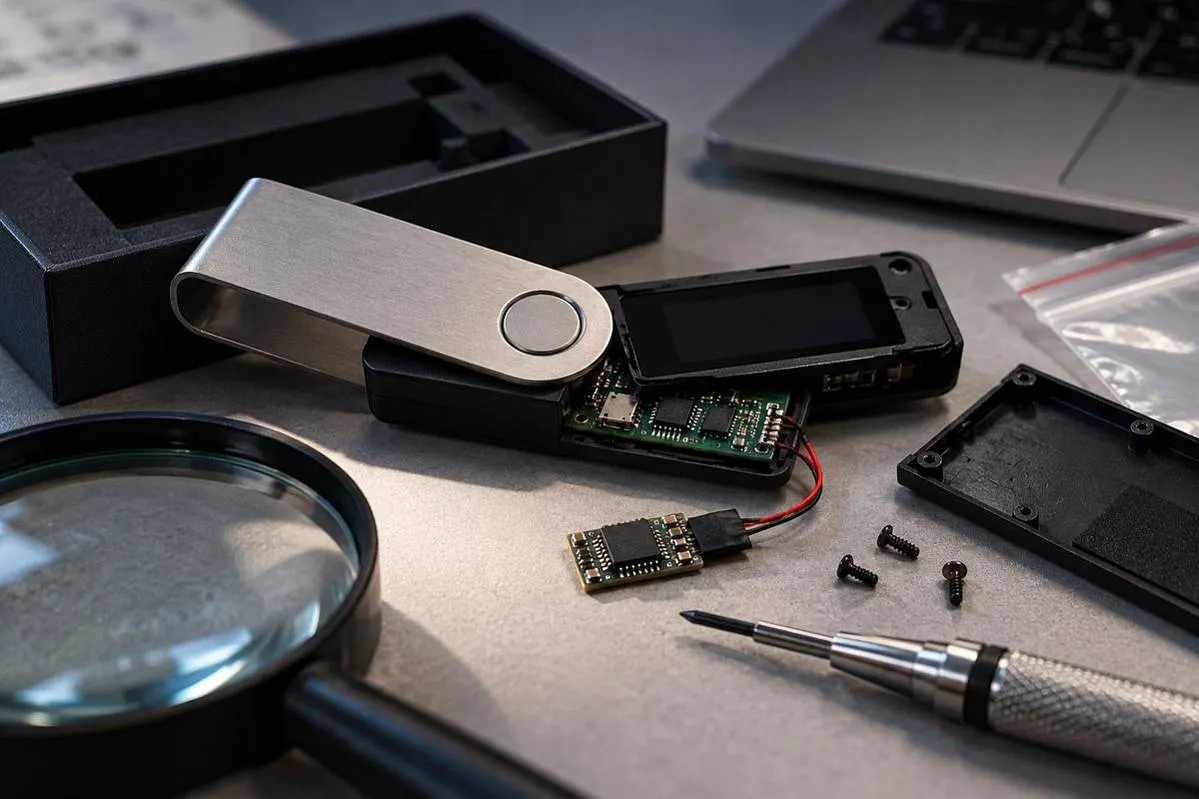
Пострадавшие приобретали аппаратные кошельки через CryptoBilis — продавца, работавшего в Малайзии, Индонезии и на Филиппинах. Речь идёт о подлинных устройствах Ledger, которые неизвестные вскрывали и модифицировали до передачи покупателям.
По данным службы безопасности Ledger Donjon, дополнительные компоненты считывали секретную фразу из 24 слов, появлявшуюся на дисплее при первоначальной настройке. Затем информация передавалась через встроенный модуль LTE с eSIM. Зная эту фразу, преступники могли получить доступ к криптоактивам без самого устройства.
Ledger сообщила, что подготовка заняла несколько месяцев. Преступники закупали оригинальные кошельки, устанавливали скрытые платы и возвращали технику в торговую сеть. После этого средства с кошельков клиентов вывели в ходе согласованной операции.
Аналитики Galaxy Research оценивают потери примерно в $91 млн, другие исследователи называют суммы свыше $90 млн. Ledger не подтвердила окончательный размер ущерба и число пострадавших.
Компания подчёркивает, что её программное обеспечение, защищённые микросхемы и серверы не были взломаны. Подтверждённые случаи связаны с устройствами из канала продаж CryptoBilis. Продавец приостановил реализацию кошельков, а производитель усилил проверку дистрибьюторов.
Покупателям устройств CryptoBilis компания посоветовала не начинать настройку новых кошельков. Тем, кто уже использовал их, рекомендовано перенести средства на новое устройство с новой фразой восстановления.
Защищённый чип кошелька мог работать исправно: атакующим оказалось достаточно перехватить резервную фразу в момент, когда устройство показывало её владельцу. Именно это отличает инцидент от обычного взлома программы.
Фото: редакция ИЗНАНКИ.