Что подтвердилось после спора о сборе данных MAX
Комментарии читателей помогли отделить обычную телеметрию от функций, которыми сервер может управлять незаметно.
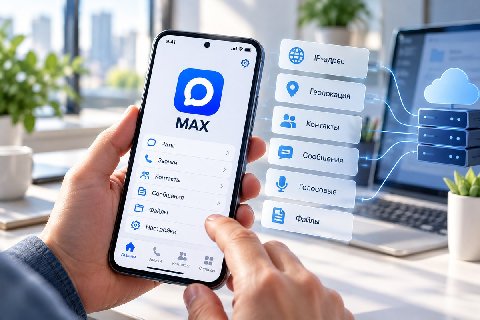
Часть возражений читателей справедлива. MAX сам указывает, что обрабатывает IP-адрес, сведения об устройстве и провайдере, местоположение, активность в интерфейсе и, при разрешённом доступе, данные адресной книги. Для крупного приложения такой набор телеметрии не уникален. Но исследование InterSecLab было не об этом.
Лаборатория девять недель изучала Android-версию MAX 26.12.0, сборку 6664: перехватывала данные внутри приложения до шифрования и сверяла увиденное с кодом. После критики MAX авторы признали ошибку — в интерфейсе нет «секретных чатов», термин пришёл из внутренних остатков TamTam. В версии 1.1 этот фрагмент исправлен.
Главный вывод при этом сохранился. Для разных аккаунтов приложение может получать разные серверные настройки без обновления из магазина и без уведомления пользователя. Директор InterSecLab Марла Ривера сформулировала это короче: «У Max нет единого набора функций». Первоначальная формулировка про переключение «в реальном времени» была сужена: сервер способен прислать новые параметры работающему приложению, но в собственном перехвате исследователи видели их получение при подключении; часть настроек начинает действовать только после следующего запуска.
Когда соответствующие параметры активны, MAX может проверять сетевое окружение, наличие VPN и доступность заданных адресов, включать более подробное журналирование. InterSecLab также зафиксировала загрузку адресной книги с именами и номерами. Одновременно компонент для получения списка установленных приложений в исследованной сборке не работал. Поэтому фраза «MAX выгружает всё с телефона» тем же отчётом не подтверждается.
Отдельный пункт — переписка. По выводу InterSecLab, в исследованной версии нет сквозного шифрования, при котором содержимое доступно только устройствам собеседников. Это не означает передачу сообщений по интернету открытым текстом: транспорт защищён. Речь о том, что оператор сервиса технически не исключён из обработки содержимого. MAX отверг отчёт как не соответствующий действительности и сделал главным контраргументом ошибку с «секретными чатами». После её исправления остальные технические выводы авторы не сняли.
Независимо от InterSecLab MAX изучала группа исследователей из Мичиганского университета, Университета Калгари, Georgia Tech и IIT Delhi. Их препринт показывает, что основное приложение технически способно видеть интерфейс мини-приложений, работать с их локальным хранилищем, внедрять JavaScript, посредничать в сетевых запросах и управлять авторизацией. Авторы подчёркивают: такие полномочия следуют из архитектуры суперприложений и сами по себе не доказывают злоупотребление против конкретного человека.
Практический комментарий про «песочницу» тоже по делу. Отдельный профиль Android или отдельное устройство уменьшают доступ MAX к данным основной среды; такую изоляцию рекомендует и InterSecLab, если сервис необходим. Но она не защищает содержание уже отправленных сообщений. Проверили и замечание о RKS GLOBAL LIMITED: британская компания с таким названием действительно существовала, занималась кадровыми услугами и ликвидирована в 2024 году. Публичной связи с нынешней RKS Global, указанной партнёром и рецензентом исследования, мы не нашли.
После уточнений остаётся не образ «шпионского приложения», а более конкретный вопрос: пользователь видит разрешения телефона, но не видит серверный набор функций, назначенный его аккаунту. Именно эту часть архитектуры и имеет смысл проверять снова с каждой новой версией.
Фото: редакция ИЗНАНКИ.