В MAX обнаружили удалённое управление сбором данных
Настройки могут различаться для отдельных аккаунтов без обновления приложения и уведомления пользователя.
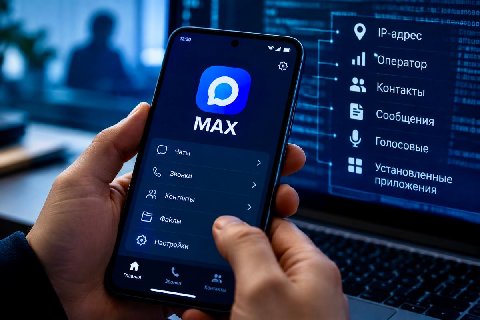
Разработчик мессенджера MAX может менять поведение приложения на сервере, не выпуская новую версию и не показывая изменений в интерфейсе. К такому выводу пришла лаборатория цифровой безопасности InterSecLab, опубликовавшая 24 сентября исследование при участии RKS Global. Специалисты девять недель изучали Android-версию 26.12.0, сборку 6664: наблюдали за реальными аккаунтами, перехватывали трафик до шифрования и сопоставляли данные с кодом программы.
Главная особенность обнаруженной системы — индивидуальная конфигурация. Для двух пользователей с одинаковой версией MAX могут действовать разные настройки сетевой диагностики, проверки VPN, расшифровки голосовых сообщений и дополнительного журналирования. Изменение отправляется с серверов VK и не требует подтверждения владельца аккаунта.
При включённой сетевой диагностике мессенджер собирает публичный IP-адрес, сведения о мобильном операторе, наличии VPN и доступности определённых интернет-сервисов. Проверка происходит при запуске приложения или переходе в фоновый режим, а результаты передаются разработчику единым отчётом. IP позволяет установить примерное местоположение, но сам по себе не равен точным координатам телефона.
Исследователи нашли и второй канал диагностики: список проверяемых адресов для него поступает с сервера. В лабораторных испытаниях он сработал 19 раз. Это позволяет менять объекты сетевой проверки без обновления приложения.
При предоставленном доступе к контактам MAX синхронизирует адресную книгу. Во время регистрации специалисты зафиксировали передачу имён вместе с номерами телефонов в открытом виде до транспортного шифрования — не в виде необратимых хешей. В результате на сервер попадают и данные людей, которые сами мессенджером не пользуются.
Отдельное наблюдение касается поиска по номеру телефона. Запрос возвращал идентификатор и имя зарегистрированного пользователя, время создания аккаунта, а затем позволял получать сведения о его присутствии онлайн. Человек, чей номер искали, уведомления не получал; ограничений на число таких запросов авторы исследования не обнаружили.
В обычных чатах MAX нет сквозного шифрования, при котором содержимое доступно только участникам разговора. Защищённый канал передачи не исключает доступа сервера к сообщениям. В так называемых секретных чатах исследователи обнаружили таймер удаления, но не отдельный режим сквозного шифрования. Голосовые сообщения могут расшифровываться на серверах VK.
При обнаружении VPN на самом устройстве приложение в ходе тестов блокировало отправку сообщений до отключения соединения. При этом найденный в коде компонент для получения списка установленных программ во время исследования не запускался и без системного разрешения, которого в исследованной сборке нет, работать не мог.
Официальная политика конфиденциальности MAX, действующая в редакции от 18 мая, предусматривает обработку IP-адреса, сведений об устройстве, интернет-провайдере, активности внутри приложения и контактов при разрешённом доступе. Но этот документ не описывает подробно обнаруженное управление функциями для отдельных аккаунтов.
Авторы InterSecLab подчёркивают границу выводов: исследование показывает возможности и наблюдавшееся поведение конкретной Android-сборки, а не доказывает использование каждой функции против какого-либо конкретного человека. По их сообщению, перед публикацией они направили результаты VK и оператору MAX, но ответа не получили. Для пользователя практический вывод касается прежде всего переписки: ограничение разрешений на телефоне может сократить доступ к отдельным данным, однако не делает сообщения сквозным образом зашифрованными.
Сбор данных в MAX определяется не только настройками телефона и установленной версией приложения. Часть функций задаётся удалённо для конкретной учётной записи, поэтому одинаковый интерфейс ещё не означает одинаковое поведение программы.
Фото: редакция ИЗНАНКИ.