Почта Мелони попала под кибератаку на парламент
Под ударом оказались адреса депутатов. Правительственную переписку премьера, по данным властей, атака не затронула.
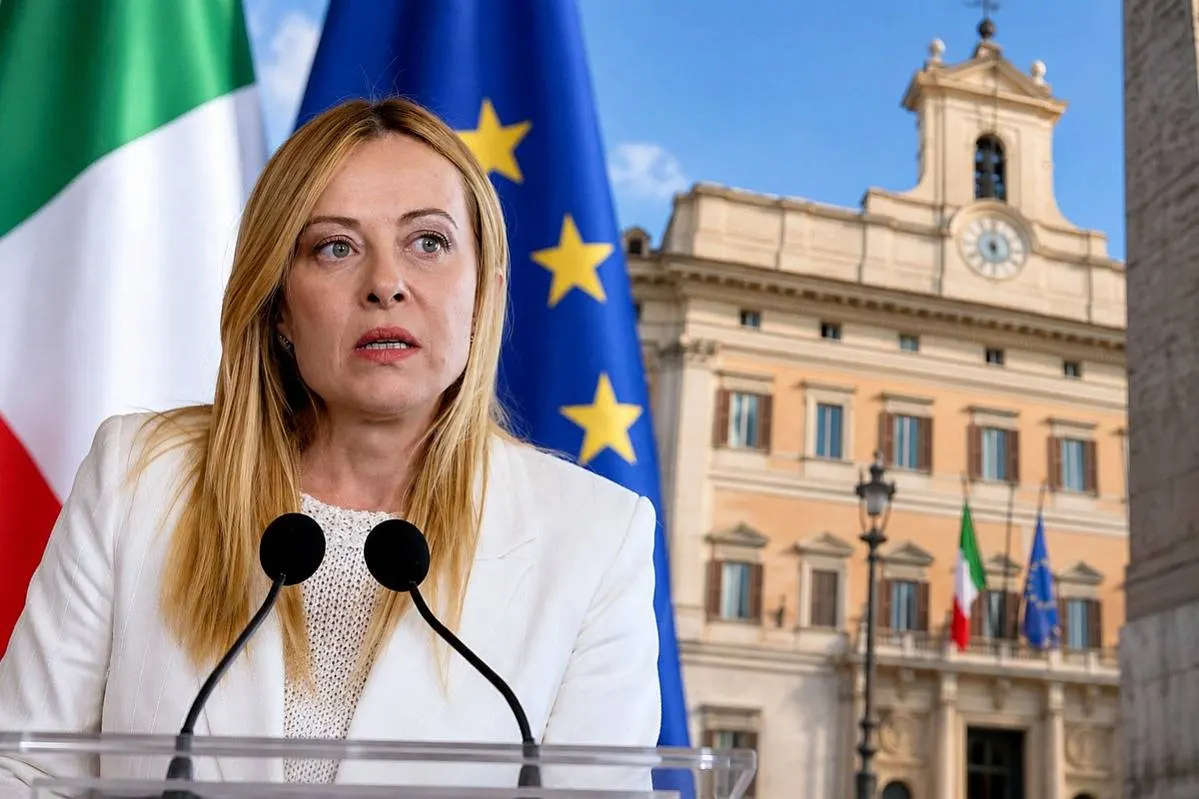
Об атаке стало известно 27 октября. По информации агентства ANSA, в последние дни злоумышленники пытались получить доступ к почтовым ящикам депутатов и другим ресурсам нижней палаты парламента, расположенной в римском дворце Монтечиторио. Инцидент затронул систему в целом, однако специалисты Палаты депутатов, как утверждают её представители, держат ситуацию под контролем.
Адрес Мелони относится к её статусу депутата, а не главы правительства. В канцелярии премьера отдельно уточнили, что для служебной переписки она пользуется другой почтой. Это важное разграничение, но оно не означает, что парламентский аккаунт вообще не представляет интереса для атакующих: сведения о контактах и старых сообщениях также могут быть чувствительными.
Главный вопрос пока остаётся открытым: удалось ли злоумышленникам прочитать или скопировать сообщения? Corriere della Sera со ссылкой на источники сообщила о компрометации трёх почтовых адресов, в том числе адреса Мелони. ANSA осторожнее описывает происходящее как атаку на парламентские ящики. Публичных технических данных о характере доступа, объёме возможной утечки и личности нападавших нет. Следовательно, считать похищение переписки премьера установленным фактом преждевременно.
В Палате депутатов заявили, что не рассматривают ситуацию как чрезвычайную. Защиту усилили совместно с Национальным агентством кибербезопасности Италии — ACN. При необходимости некоторые функции информационных систем могут временно отключать, пока специалисты разбираются с угрозой. Источники в парламенте также говорят об участившихся попытках атаковать другие итальянские, европейские и международные учреждения. Конкретного виновника нынешнего нападения официально не назвали.
В последние недели в Европе действительно произошли другие серьёзные киберинциденты, но объединять их в одну кампанию оснований нет. В Германии партия «Альтернатива для Германии» подтвердила сентябрьский взлом своего хостинг-провайдера. Неизвестные заявили о публикации примерно 421 тысячи писем; подлинность всего массива на момент первых сообщений оставалась предметом проверки. Во Франции октябрьская атака на системы управления холодильным оборудованием затронула сотни супермаркетов и привела к порче продуктов. Там целью стали уже не документы политиков, а техническая инфраструктура торговли.
Разные последствия этих случаев показывают, почему одно слово «кибератака» ничего не говорит о масштабе ущерба. В итальянском эпизоде пока подтверждены попытки вмешательства в работу парламентской системы и меры защиты; о содержании возможной утечки власти не сообщили.
Даже если почтовый ящик парламентария почти не используется, его нельзя считать безопасным только по этой причине. При расследовании имеет значение не известность владельца адреса, а реальные права доступа, сохранённая переписка и связь аккаунта с другими системами. Именно этих технических сведений по делу Мелони пока недостаёт.
Фото: редакция ИЗНАНКИ.