Microsoft ограничит права ИИ-агентов в Windows
Новая среда исполнения должна не давать автономным программам доступ к чужим папкам и лишним сетевым адресам.
Когда программе поручают исправить сайт, ей не нужны семейные фотографии, банковские документы и вся переписка владельца компьютера. Обычному приложению доступ ограничивают заранее, а ИИ-агент по ходу задания сам решает, какие действия предпринять. Иногда вполне разумная с точки зрения алгоритма команда оказывается опасной для пользователя. Именно эту проблему Microsoft взялась решать на уровне операционной системы.
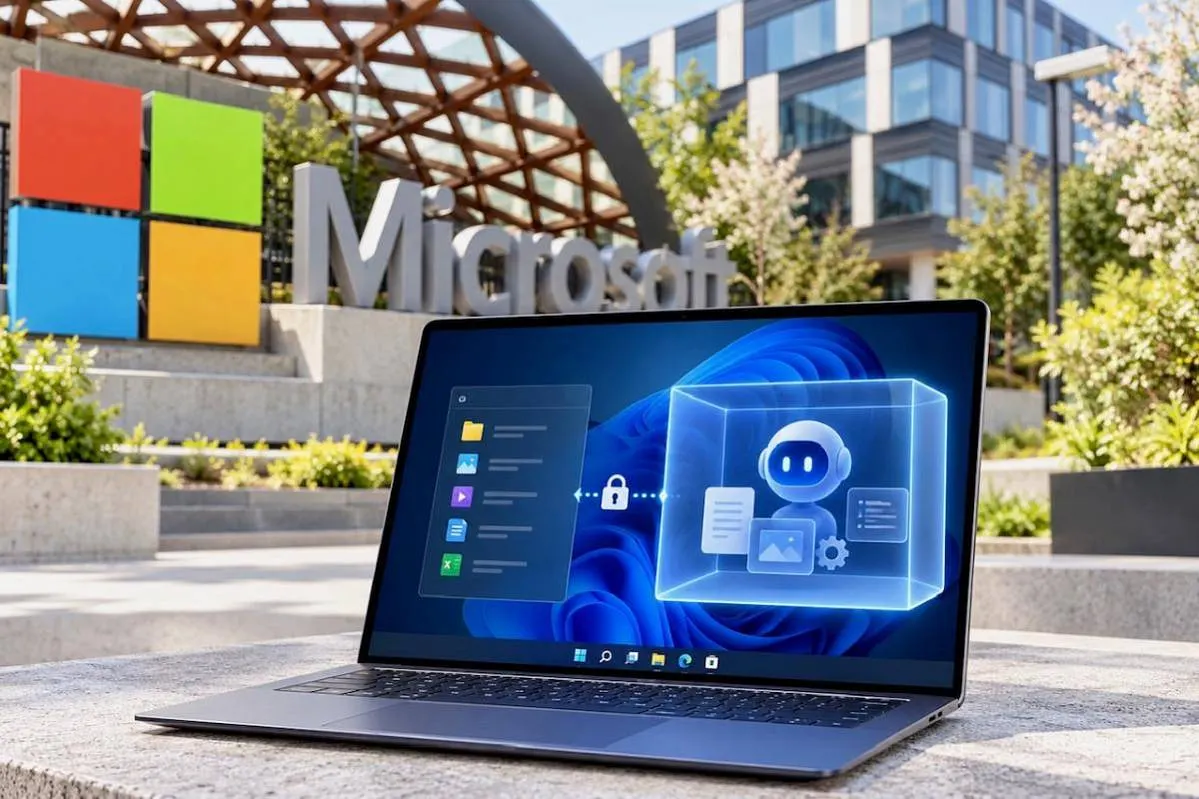
7 октября компания объявила о выходе Microsoft Execution Containers (MXC) в общедоступный статус. Это среда исполнения с набором разрешений: разработчик может указать, какие папки агенту позволено читать, какие — изменять, куда ему разрешено подключаться по сети. Допустим, ИИ работает с кодом сайта. Он получит доступ к папке проекта, сможет прочитать конфигурацию сервера, но не переписать её. Личные документы останутся за пределами разрешённой области. Если агент всё же попробует выполнить запрещённое действие, операционная система должна его остановить.
Разница с привычным предупреждением в чате принципиальна. Фразу «не открывай другие файлы» модель способна проигнорировать или неверно понять. Правила MXC находятся вне её контроля: сгенерированная команда не может сама выдать себе дополнительные полномочия. Это не гарантия безошибочности ИИ, а способ ограничить ущерб от ошибки.
Для несложных задач Microsoft предлагает изоляцию отдельного процесса. В Windows предусмотрен и более строгий вариант — отдельный сеанс со своей учётной записью, рабочим столом и буфером обмена. Так агент может действовать на том же ПК, не работая непосредственно в пользовательском сеансе. Существуют и экспериментальные варианты изоляции через виртуализацию; уровень защиты зависит от выбранной конфигурации.
Компания одновременно продвигает «гибридный интеллект»: часть запросов будет обрабатываться прямо на компьютере, часть — в облаке. Это разные вопросы безопасности, которые легко спутать. Локальная модель не обязательно получает доступ ко всем личным данным, а работа на собственном устройстве ещё не означает, что приложение никогда ничего не отправит на сервер. И то и другое определяется разрешениями и тем, как устроен конкретный сервис.
GitHub Copilot и OpenAI Codex уже заявлены среди инструментов с поддержкой MXC. Но владельцу Windows 11 рано считать, что любой ИИ-помощник автоматически изолирован: разработчик должен подключить технологию и настроить ограничения. А функции Copilot, позволяющие с разрешения пользователя работать с файлами и программами на ПК, Microsoft обещает выпускать на совместимых Copilot+ PC в ближайшие месяцы.
Есть и менее заметная граница: даже правильно изолированный агент способен испортить файлы, к которым ему законно разрешили доступ. Поэтому ограничение полномочий не заменяет резервные копии и осмотрительность при выдаче разрешений. Оно лишь делает важную вещь — отделяет порученную задачу от всего остального компьютера.
ИИ-агент отличается от привычной программы тем, что заранее неизвестно, какие команды он выберет. Новые правила Windows меняют саму модель доверия: владелец поручает машине задачу, но не отдаёт ей все права своего компьютера.
Фото: редакция ИЗНАНКИ.