Супермаркеты Европы атаковали через холодильники
Морозильникам меняли настройки на +50 °C. Две пророссийские группы заявили о причастности, но её не доказали.
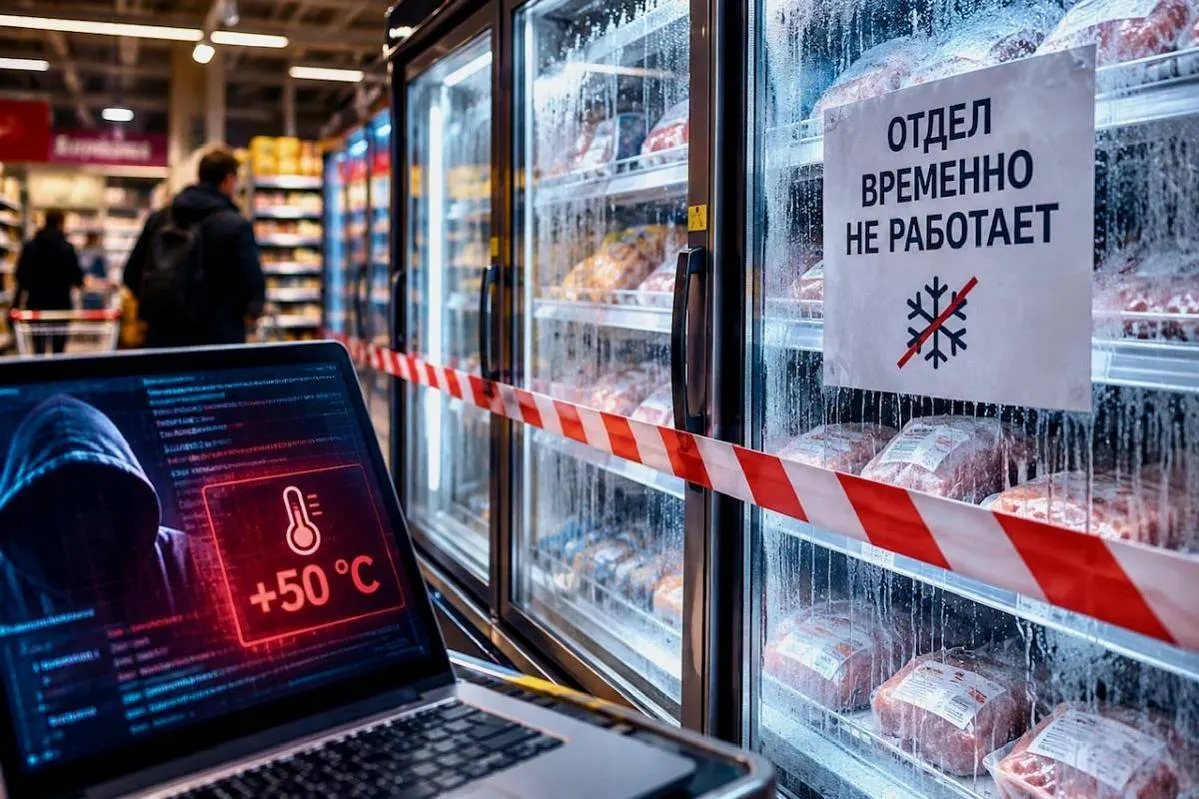
Вместо остановки касс или утечки клиентских данных злоумышленники выбрали оборудование, которое покупатель обычно не замечает. У холодильников и морозильных камер есть сетевые контроллеры: через них подрядчики меняют температуру, управляют разморозкой и следят за аварийными сигналами. В некоторых магазинах этот канал использовали посторонние.
О сбоях сообщили Delhaize в Бельгии и Люксембурге, Carrefour, шведские ICA и Coop, ирландская SuperValu и другие торговые сети. Carrefour сообщил о 15 затронутых магазинах в Бельгии, SuperValu — о 13 точках в Ирландии. Одни отделы закрывали на время проверки, в других снимали с продажи мясо, молочные и замороженные продукты. При этом далеко не все супермаркеты соответствующих сетей пострадали.
Упоминание +50 °C в сообщениях не всегда означает, что продукты действительно нагрелись до этой температуры. В эстонском Selver злоумышленники выставили контроллеру температуру плюс 50 градусов. Специалисты остановили вмешательство примерно за десять минут: внутри морозильника температура поднялась лишь на два-три градуса, товар не пострадал. В отдельных магазинах шведской ICA последствия оказались тяжелее — персонал утром выбрасывал испорченную заморозку.
Подобные вмешательства уже происходили в октябре во Франции. Тогда были затронуты сотни магазинов, а эксперты и поставщики оборудования указывали на устаревшие контроллеры и незащищённый удалённый доступ. Злоумышленнику не обязательно выводить оборудование из строя: достаточно запустить штатный цикл размораживания или изменить заданную температуру. При этом точный способ проникновения в ноябрьской волне пока не установлен.
4 ноября итальянский Rai сообщил о видеообращении групп NoName057(16) и Z-Pentest. Они заявили, что действовали вместе, и утверждали, что атаковали системы Danfoss и Dixell. Позднее сообщения из Telegram исчезли. Но заявление не доказывает, что именно эти группы осуществили взлом. Специалисты по кибербезопасности допускают и других исполнителей, а власти пока не установили виновных.
Масштаб потенциальной проблемы шире нынешней атаки. Исследователи Forescout выявили 12 976 доступных из интернета сервисов управления холодильным оборудованием в 99 странах. Это число открытых сервисов, а не взломанных магазинов или отдельных холодильников. Опасность создают слабые пароли, давно не обновлявшиеся устройства и доступ к управляющим системам напрямую из сети.
Для торговой сети атака на холодильник быстро становится проблемой качества продуктов. Если нарушен температурный режим, партию приходится изымать, даже когда сам холодильник после вмешательства снова исправен. Поэтому европейские специалисты рекомендуют закрывать прямой сетевой доступ к контроллерам, обновлять программное обеспечение и проверять, кто вправе менять настройки.
Управление холодильником через интернет придумано для того, чтобы неисправность можно было устранить без приезда техника. Но ровно этот путь позволяет вмешаться извне. Теперь безопасность охлаждения зависит не только от компрессора и датчика, но и от того, кому доступна команда на разморозку.
Изображение: редакция ИЗНАНКИ.