iPhone могут заражать через сайты и интернет-рекламу
Взлом иногда происходит без клика по баннеру. Исследователи объяснили, кому угрожают такие атаки.
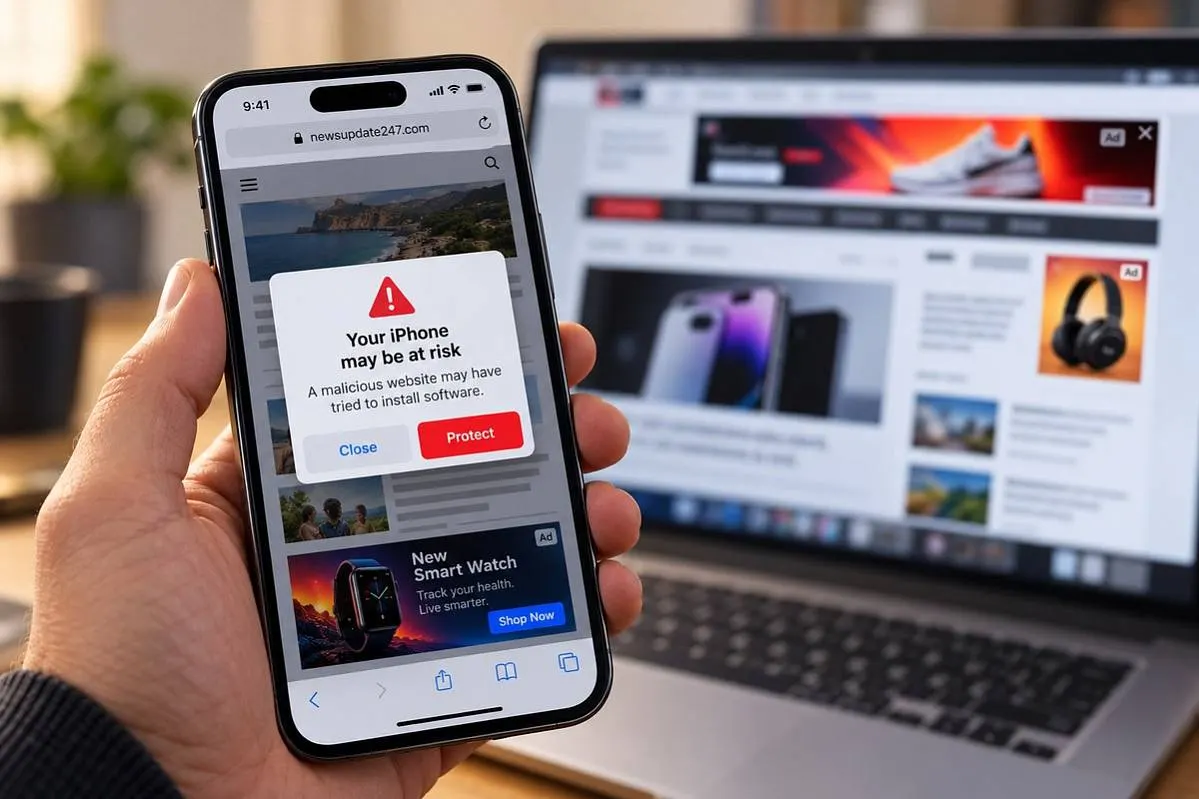
В октябре специалисты Report URI обнаружили необычную цепочку заражения на сайтах интернет-магазинов. На них сохранялся скрипт старой аналитической системы. Когда домен разработчика перестал принадлежать прежнему владельцу, его зарегистрировали заново и стали использовать для перенаправления посетителей. Один из маршрутов вёл к инструменту взлома iPhone DarkSword.
Такой код запускается автоматически при открытии страницы. Человек может ничего не скачивать и даже не заметить перехода на вредоносный сервер. При этом заражение возможно не на любом телефоне: DarkSword использовал уязвимости определённых версий iOS, в частности 18.4–18.7.
Google Threat Intelligence ранее описала эту цепочку из шести уязвимостей. После успешной атаки злоумышленники могли получить сообщения, контакты, фотографии, сведения об учётных записях и другие данные. По информации Google, все использованные ошибки были устранены к выходу iOS 26.3.
Другой способ исследовала лаборатория Citizen Lab. Злоумышленники внедряли код в таргетированную рекламу: после показа объявления на выбранном устройстве могла запускаться атака без нажатия на баннер. Схему назвали AdFection. Исследователи подтвердили её применение против как минимум 45 устройств телекомпании Al Jazeera, причём технически доказанные заражения относились к компьютерам Windows. Это не доказательство массового взлома iPhone через такую рекламу.
Показ опасного объявления также не равен заражению. Рекламные сети могут использоваться для поиска конкретной цели, тогда как вредоносную нагрузку получают только отобранные устройства.
Владельцам iPhone специалисты рекомендуют устанавливать актуальные обновления iOS. Для людей, которым угрожает адресная слежка, Apple предусмотрела «Режим блокировки» с дополнительными ограничениями сайтов и приложений. Компания подчёркивает, что большинству пользователей столь жёсткая защита не требуется.
Привычный адрес сайта больше не гарантирует безопасность всего, что загрузится вместе с ним. Уязвимым звеном может оказаться чужой рекламный код или давно забытый скрипт, который владелец страницы уже не контролирует.
Фото: редакция ИЗНАНКИ.